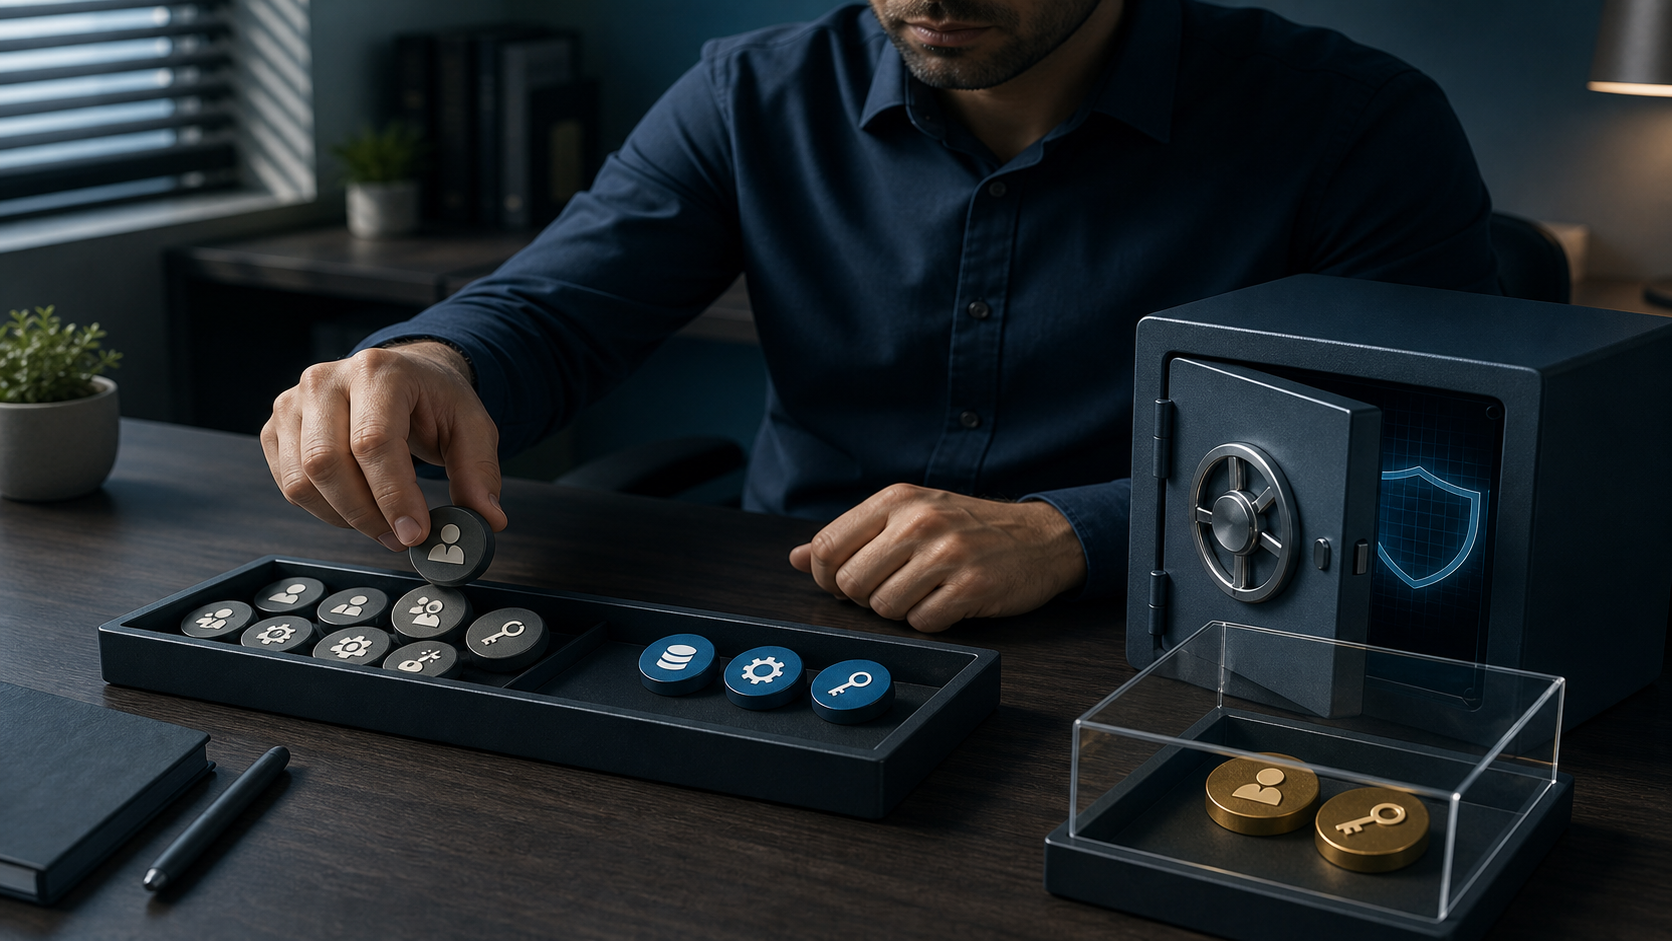
Минимальные привилегии ограничивают последствия ошибки или взлома, предоставляя человеку и сервису только необходимые действия на строго нужный период.
Начните с задач
Опишите рабочие операции каждой роли, нужные системы и данные, затем отделите чтение, изменение и администрирование. Должность недостаточна.
Уберите постоянство
Опасные полномочия выдавайте временно по подтвержденной заявке с журналом и автоматическим отзывом. Аварийный доступ проверяйте заранее.
Пересматривайте права
Регулярно находите прямые назначения, неактивные аккаунты, забытые группы и разрешения после смены обязанностей. Владелец подтверждает необходимость.
Не сокращайте права вслепую в production, сначала наблюдайте реально используемые операции, проверяйте новую роль на типовых и редких сценариях, готовьте безопасный откат и обязательно фиксируйте исключения, чтобы защита не остановила критичный бизнес-процесс.
Облачные роли разобраны в статье про IAM в облаке. Риски оцените моделированием угроз.