Облачные права быстро и незаметно разрастаются, когда доступ выдают отдельными разрешениями без ролей, срока действия, владельца и регулярного пересмотра.
Объедините идентификацию
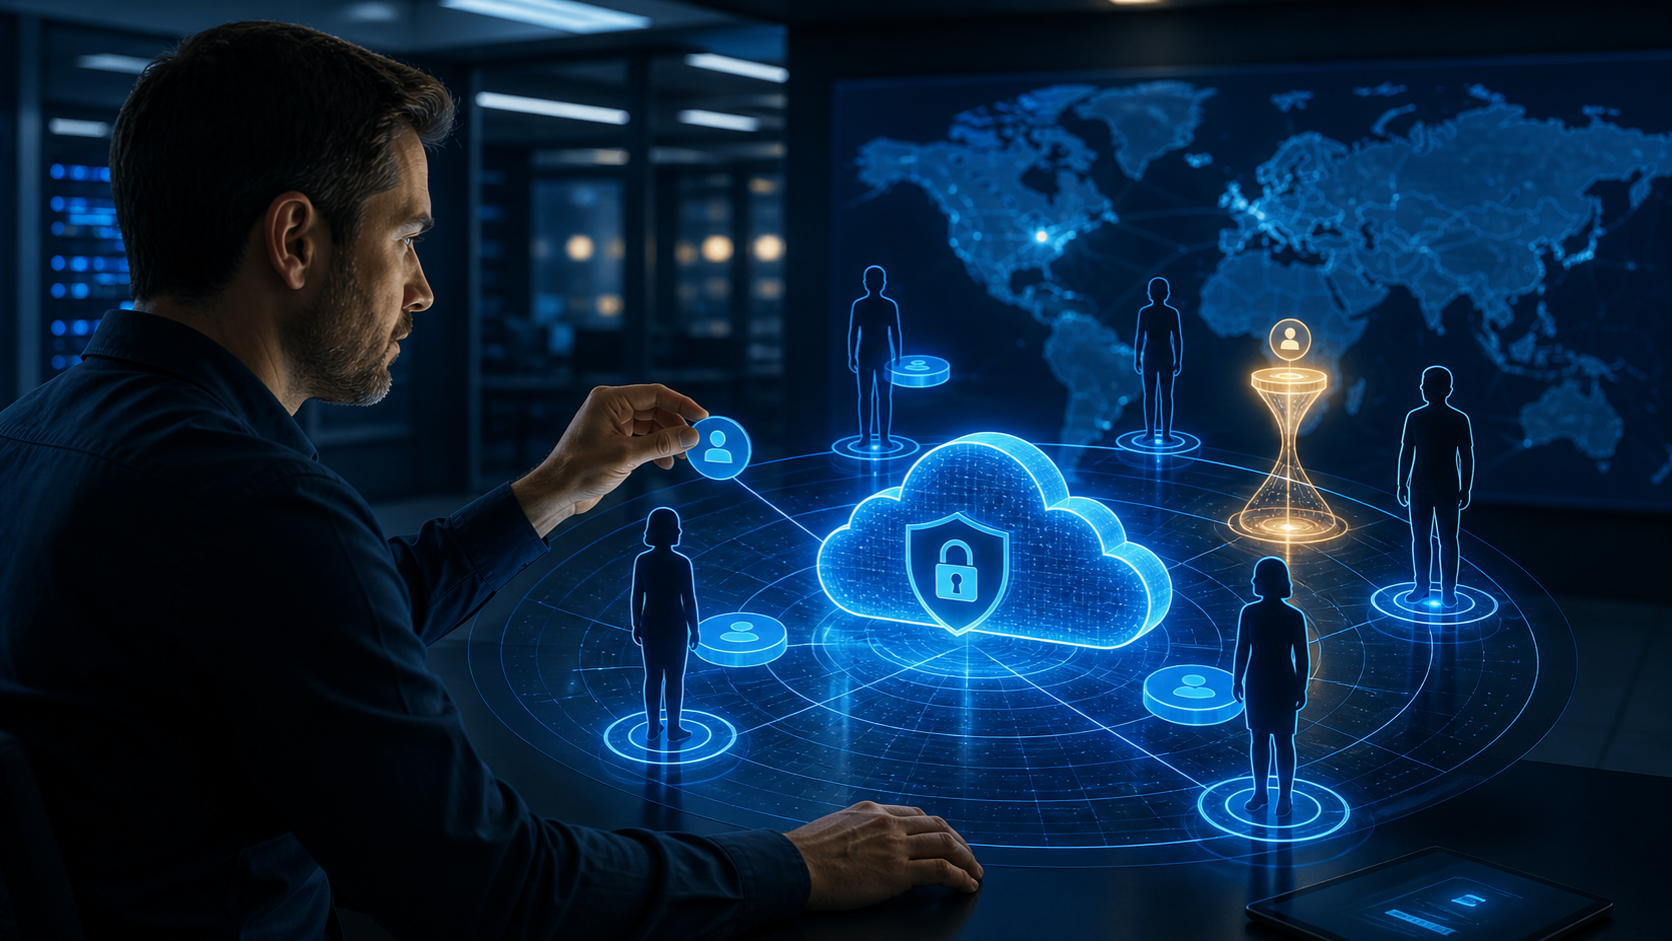
Подключите корпоративный каталог, единый вход и многофакторную проверку, чтобы увольнение или блокировка срабатывали централизованно. Локальные аккаунты ограничьте.
Проектируйте роли
Соберите права вокруг рабочих функций, разделите администрирование и использование, затем проверьте каждую роль на тестовом сценарии. Избыток удаляйте.
Давайте временно
Повышенные права выдавайте по заявке на ограниченный период с журналом действий и автоматическим отзывом. Постоянный доступ требует обоснования.
Регулярная проверка IAM должна находить неактивные учетные записи, прямые назначения, забытые ключи, чрезмерные роли и доступ подрядчиков после завершения работ, связывая каждое исключение с конкретным владельцем и датой следующего пересмотра.
Общие границы задает cloud landing zone. Права API также требуют контроля.